開発現場において、日々のルーティンとして実行される「docker compose down」。多くのエンジニアが一度は「コンテナを終了させたのに、なぜかデータベースのレコードが初期化されずに残っている」、あるいは「検証環境をリセットするつもりでコマンドを叩いたら、必要な検証データまで跡形もなく消滅した」という不可解な現象に遭遇しています。日常的に使われる基本コマンドでありながら、ストレージ領域のライフサイクルに関する認識のズレは、思わぬ事故や開発遅延の温床となってきました。
Dockerの公式ドキュメントが明確に定めている通り、デフォルトの停止コマンドにおいてデータボリュームは意図的に温存されるアーキテクチャが採用されています。しかし、付与するオプション一つで挙動が激変する仕様を正確に把握していなければ、貴重な資産を一瞬で失いかねません。2026年現在の最新運用環境における事実関係と内部挙動を紐解き、データ消失事故を未然に防ぐ決定的な分岐点を整理します。
【真相解明】docker compose downでボリュームが消えない理由と公式仕様
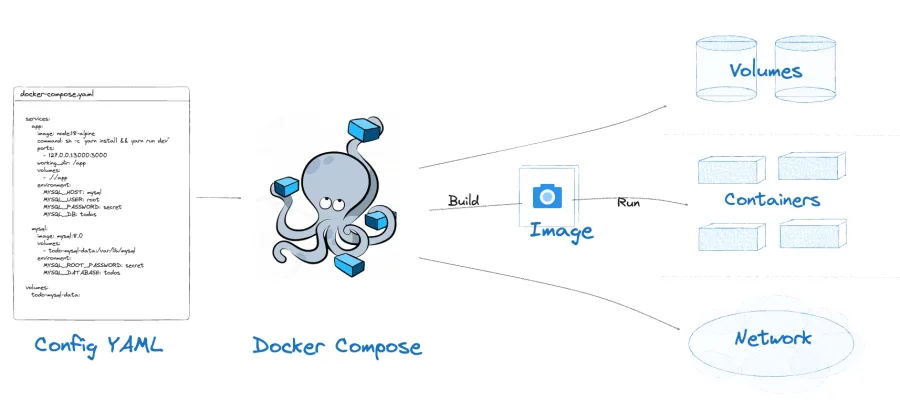
「コンテナを停止・削除したはずなのに、データが消去されないのはなぜか」。この疑問に対する直接の回答は、マウントボリューム保持と公式仕様における厳格なセーフティ設計にあります。Docker公式ドキュメント(Docker Docs)の規定によれば、docker compose downがデフォルトで停止・削除の対象とするのは「composeファイルで定義されたサービスコンテナ」および「作成されたネットワーク」に限定されています。
システム開発において、コンテナそのものは「いつでも破棄・再生成できるステートレスな存在(使い捨て)」として扱われます。一方で、データベースのテーブル情報やアプリケーションログなどの実体データは「ステートフルな資産(永続化すべきもの)」です。もしコンテナの停止と同時にボリュームまで自動削除されてしまえば、開発者が意図しないタイミングでデータベース全体が白紙に戻る大惨事が日常茶飯事となってしまいます。
公式設計チームがこの悲劇を避けるために敷いた防壁こそが、「ボリュームが残る原因と真相」の正体です。Docker Composeは、起動時(up時)に指定されたボリュームが存在しない場合のみ新規作成し、既存のボリュームが検出された場合はそれを優先して再マウントします。すなわち、特別な削除命令を与えない限り、実データが保管されているストレージ領域には一切手を触れない仕組みが徹底されています。
【徹底比較】docker compose downと-vオプションの違いと破壊力
ボリュームの保持と破棄を分かつ決定的な境界線が、docker compose down -vの違いです。ここで指定される-vは、長形式のdocker compose down --volumesオプションと完全に同一の挙動を示します。このフラグを付与してコマンドを実行した瞬間に、定義ファイル(compose.yaml)のvolumesセクションで宣言された名前付きボリューム(named volume)がコンテナとともに完全に抹消されます。
実務で頻繁に用いられるコマンドごとの挙動とリスクの差を、以下の客観的データ比較表で整理しました。
| 実行コマンド | 削除される対象領域 | 保持されるデータ資産 | 編集部の見解・リスク評価 |
|---|---|---|---|
docker compose down |
コンテナ、内部ネットワーク | 名前付きボリューム、ホスト共有領域 | 日常業務の標準。データ破損の恐れがなく最も安全。 |
docker compose down -v |
コンテナ、ネットワーク、定義ボリューム | ホスト側のバインドマウント(./data等) | DB完全初期化時に使用。誤爆時の復旧コスト極大。 |
docker compose down --rmi all -v |
コンテナ、ネットワーク、ボリューム、ビルド画像 | ホスト側の直接配置ファイルのみ | 環境完全破棄コマンド。再ビルド時間を要するため多用に注意。 |
docker volume prune |
現在コンテナに接続されていない全ボリューム | 現在稼働中コンテナが使用しているボリューム | ストレージ逼迫時の特効薬。退避忘れによる全損事故に警戒。 |
表から読み取れる通り、-vオプションは極めて強力な破壊力を秘めています。手元の端末で「開発環境を一度リフレッシュしたい」という軽い気持ちで打ち込んだ-vが、数週間かけて投入したテストデータやローカルDBの変更履歴を物理的に吹き飛ばす要因となるのです。
【実態検証】「DBが吹き飛んだ」現場の阿鼻叫喚と開発者が陥る心理的盲点
開発コミュニティの投稿や障害報告書を調査すると、ボリュームにまつわるトラブルは2つの正反対なベクトルで発生しています。1つは「消すつもりがなかったのに消去された事故」、そしてもう1つが「消したつもりなのに残り続けて不具合を誘発するトラップ」です。
大手ITベンダーのインフラ担当者が社内勉強会で語った手記には、次のような生々しい証言が残されています。「ステージング環境の構成変更作業中、手順書に記載されていたdocker compose down -vを検証用DBコンテナに対して実行してしまい、翌日の全社検証で使うはずだった数十万件の擬似トランザクションデータを完全に喪失させた。コンテナ技術の簡便さが、逆にデータ保護の緊張感を麻痺させていた」。
一方で、開発初学者やフロントエンド開発者を悩ませるのが、データベース初期化の経緯と対処にまつわるトラブルです。PostgreSQLやMySQLの公式イメージは、初期起動時に/docker-entrypoint-initdb.d/配下に配置されたSQLスクリプトを読み込んでスキーマを自動構築します。しかし、この初期化処理は「データディレクトリが空であること」が厳格な発動条件です。
開発者が初期化SQLに修正を加え、docker compose downを実行した後に再起動しても、ボリューム内に古いDB実体(/var/lib/mysqlなど)が残留しているため初期化スクリプトはスキップされます。「ソースコードを直したのにテーブル構造が変わらない」という現場の混乱は、まさにDockerの永続化仕様への無理解が生み出す代表例です。
一般に知られていない盲点とネットの誤解
ネット上の技術ブログや知恵袋の質疑応答では、「docker compose downを実行すればコンテナに関するデータはすべてリセットされる」という誤った言説が散見されます。しかし、これはコンテナ内部の書き込みレイヤー(Writable Layer)とマウントボリュームの区別が曖昧なことによる重大な錯覚です。
コンテナの内部ファイルシステムに直接書き込まれた差分は、確かにコンテナ削除に伴って恒久的に失われます。これがdocker composeでデータが消える理由です。しかし、composeファイル上で管理されるストレージは、通常ホストのDocker管理領域(Linux環境では/var/lib/docker/volumes/)に隔離されて保存されるnamed volumeの永続化と詳細まとめに集約されます。
もうひとつの見落としがちな盲点は、ホスト側のディレクトリを直接マウントする「バインドマウント(Bind Mount)」の挙動です。仮にdocker compose down -vを実行した場合であっても、ホスト上の特定パス(例:./src:/appや./data:/var/lib/postgresql/data)を直接指定して同期しているファイル群は、Dockerの管理外にあるため削除されません。削除されるのはあくまで「Dockerが管理する名前付きボリューム」に限定されるという公式仕様の境界線を正しく見極める必要があります。
【完全マニュアル】docker volume完全削除の手順とエラー解決法
ストレージ容量の圧迫を解消したい場合や、開発環境を完全にクリーンな初期状態へ巻き戻したい局面では、正しい手順を踏んだボリュームの破棄が大切です。事故を起こさずにストレージを整理するための標準手順は以下の通りです。
第一段階として、特定のプロジェクトに紐づくボリュームを確実に葬るには、プロジェクトディレクトリ上で明示的にボリューム削除フラグを付加します。
# プロジェクトのコンテナ停止・ネットワーク削除・ボリューム完全破棄
docker compose down -v
もしプロジェクト定義ファイルをすでに削除してしまった場合や、個別に特定のボリュームを狙い撃ちで消去したい場合は、Docker CLIの低レベルコマンドを活用したdocker volume完全削除の手順を実行します。
# 1. 既存のボリューム一覧を確認
docker volume ls

docker volume rm <ボリューム名>
ここで多くの開発者が直面するのが、「Error response from daemon: remove <ボリューム名>: volume is in use」という警告による停止です。このdocker volume rmエラー解決法として有効なのは、裏で停止状態のまま残存しているコンテナを特定することです。ボリュームが現在停止中のコンテナに参照されている場合、Dockerの安全装置が作動して削除をブロックします。docker ps -aで該当ボリュームを掴んでいるゴーストコンテナを洗い出し、docker rm <コンテナID>で抹消した後に再度ボリューム削除を実行することで解決します。
加えて、不要になった孤立ボリューム(どのコンテナにも紐づいていない残骸)を一網打尽にするには、docker volume prune一括削除が威力を発揮します。
# 未使用ボリュームの一括クリーンアップ
docker volume prune
このコマンドはストレージを数十ギガバイト単位で即座に解放できる反面、一時停止している他プロジェクトのコンテナが接続していたボリュームまで「未使用」と判定して根こそぎ消去する危険性を孕んでいます。実行前の確認プロンプト(y/N)では、消滅する対象一覧を精査する冷静さが大切です。
【プロの結論】2026年最新Docker運用ベストプラクティス
システム障害の歴史を紐解くと、重大事故の多くは技術的な無知ではなく、「思い込み」と「確認作業の形骸化」という心理的要因から生じています。スイスチーズモデルが示すように、些細なヒューマンエラーが重なった結果として壊滅的なデータ全損が引き起こされるのです。2026年のエンジニアリング組織に求められるのは、個人の記憶力に頼らないアーキテクチャ設計と運用のルール化です。
【プロの結論】おすすめできる運用体制・避けるべき危険な運用
本番・検証を問わず、安全なコンテナ運用を確立するための客観的判断基準を提示します。
【推奨される安全な運用パターン(向いているケース)】
・composeファイルと環境の分離:本番環境用と開発環境用のcomposeファイルを明確に分割(compose.override.yaml等の活用)し、本番環境では絶対にスクリプト内で-vオプションを叩かせないCI/CDパイプラインを構築している。
・外付けバックアップの自動化:コンテナボリュームの存続を過信せず、docker exec経由での定期ダンプやクラウドストレージへのスナップショット退避を日次でスケジューリングしている。
・明確な名前空間の付与:named volumeにプロジェクト名プレフィックスを強制し、どのコンテナが所有する領域かを一目で識別可能にしている。
【淘汰されるべき高リスク運用(おすすめできないケース)】
・日常的なエイリアスへの-v混入:端末の.bashrcや.zshrcで「dcd='docker compose down -v'」のような短縮コマンドを設定し、日常的に破壊コマンドを無意識実行している状態。
・コンテナデータ消失トラブルの注意点を共有せず、本番同等データを開発者のローカル環境で直接加工・運用する属人化体制。
・未使用ボリュームの定期点検を怠り、開発サーバーのディスク使用率が95%を超えるまで放置するずさんなインフラ管理。
技術の進化によってインフラの構築スピードが劇的に加速した現代だからこそ、ストレージのライフサイクルに対する健全な心理的境界線(バウンダリー)を保ち、不用意な破壊コマンドを排除する組織的ガバナンスが不可欠です。これこそが、2026年最新Docker運用ベストプラクティスの核心と言えます。
【docker compose down volume】に関するよくある質問(FAQ)
Q1:docker compose down -vを実行すると、ホスト側のソースコードやデータも消えてしまいますか?
A1:ホストマシンのディレクトリを直接同期しているバインドマウント(例:- ./data:/app/data)のファイルは削除されません。削除されるのは、composeファイルの最下部などでvolumes:として定義されたDocker管理下の名前付きボリューム(named volume)および匿名ボリュームのみです。ただし、誤設定による予期せぬ挙動を防ぐため、事前の退避は常に推奨されます。
Q2:docker volume rmで「volume is in use」とエラーが出て削除できません。強制削除は可能ですか?
A2:停止中であっても、そのボリュームを参照しているコンテナが存在する限り削除は拒否されます。強制削除オプション(-f)を試す前に、docker ps -a --filter volume=<ボリューム名>を実行して依存しているコンテナを特定してください。不要なコンテナをdocker rm <コンテナID>で削除した後にボリュームを削除するのが正規の手順です。
Q3:データベースコンテナのテーブル定義を変更したのに、docker compose upし直しても反映されません。
A3:以前起動した際のデータがnamed volume内にそのまま残存していることが原因です。公式のDBイメージはデータディレクトリ内に既存のデータベースファイルが存在する場合、初期化SQLの実行をスキップします。初期状態から再構築したい場合は、一度docker compose down -vを実行してボリューム領域を白紙化してから再度コンテナを立ち上げてください。
まとめ:データ損失リスクをゼロにする運用の確立へ
docker compose downでボリュームが残る現象は、システムが開発者の資産を守るために設けた意図的な防壁です。コマンド単体ではボリュームを維持し、明示的な-vオプションによってのみ消去されるという挙動の二面性を理解することは、堅牢なシステムを運用する上での絶対条件です。
「コンテナは破棄しても、データは守る」。この原則をチーム全体で再共有し、安易な破壊コマンドの排除と適切なボリューム管理を定着させることが、予期せぬインシデントを防ぐ最短ルートとなります。